Quem pode aceitar um risco em nome da organização?

Quem_pode_aceitar_um_risco_em_nome_da_organizacao_Behaviour_Group

Quem pode aceitar um risco em nome da organização?

Aceitar um risco é uma decisão de gestão. Saiba como autoridade, critérios, governação e responsabilidade se relacionam na aceitação do risco.

⏱️ Leitura estimada: 5–6 minutos

A aceitação do risco é uma decisão de gestão e não apenas o resultado de uma avaliação técnica. Identificar, analisar e classificar um risco não encerra o processo de gestão do risco. Quando uma organização decide manter determinada exposição, adiar um tratamento ou aceitar o risco que permanece após a implementação de controlos, essa decisão deve ter critérios, autoridade e evidência.

Mas quem pode aceitar um risco em nome da organização?

A resposta depende do modelo de governação, das responsabilidades e autoridades estabelecidas, dos critérios de risco e da exposição em causa. Quem identifica ou avalia um risco não tem necessariamente autoridade para o aceitar.
Formação em gestão de risco, continuidade e segurança da informação: como escolher?

Formacao_Continuidade_Risco_Segurança_Informacao

Formação em gestão de risco, continuidade e segurança da informação: como escolher?

Uma equipa pode precisar de formação porque vai iniciar a implementação da ISO 27001. Outra já tem o sistema implementado, mas precisa de rever responsabilidades e registos. O curso pode ser o mesmo, embora o trabalho a realizar depois seja diferente.

⏱️ Leitura estimada: 4 minutos

Ao escolher formação em gestão de risco, continuidade do negócio ou segurança da informação, convém que o pedido de inscrição identifique esse trabalho. Assim, a direção da unidade e os RH podem avaliar o programa, escolher os participantes e prever quando vão aplicar o que aprenderam.

O risco de concentração de competências: a sua equipa tem uma cobertura real?

Risco_Concentracao_Competencias

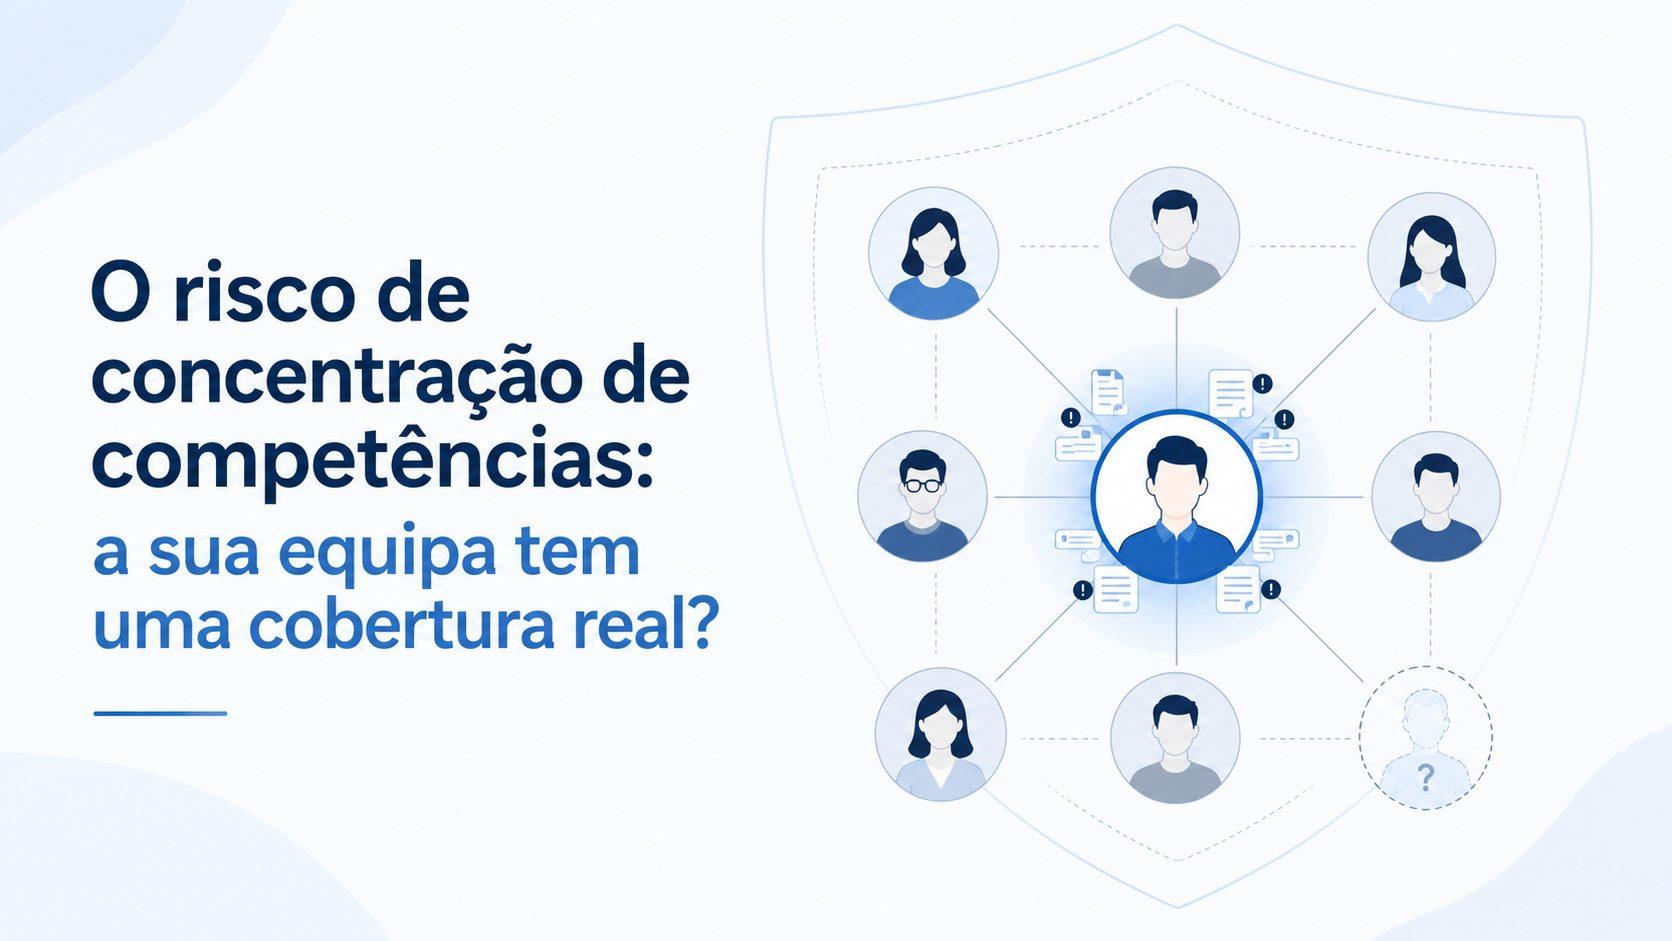
O risco de concentração de competências: a sua equipa tem uma cobertura real?

⏱️ Leitura estimada: 7 minutos

Uma organização pode dispor de vários profissionais qualificados e, ainda assim, permanecer dependente de um único colaborador para interpretar requisitos, assegurar a implementação de projetos, avaliar elementos de prova, testar sistemas ou sustentar decisões de risco.

É neste cenário que se manifesta o risco de concentração de competências: a dependência de colaboradores-chave e a concentração de conhecimento, autoridade ou capacidade operacional num indivíduo cuja ausência ou cessação de funções põe em causa a celeridade de decisões, projetos, auditorias e respostas a incidentes.

Como interligar gestão de projetos, cibersegurança, auditoria cloud e gestão do risco?

Como Integrar Projetos, Cibersegurança e Risco

Como interligar gestão de projetos, cibersegurança, auditoria cloud e gestão do risco?

⏱️ Leitura estimada: 9–10 minutos

Uma migração para cloud, a implementação de uma nova plataforma ou a modernização de um serviço digital podem cumprir prazo e orçamento e, ainda assim, falhar.

Basta que a mudança deixe acessos excessivos, responsabilidades indefinidas, dependências não avaliadas ou controlos sem evidência. Integrar projetos, cibersegurança e risco com a auditoria cloud exige continuidade entre a decisão de negócio, os controlos técnicos e a evidência produzida.